AI 도입 기준, 기능 개수 말고 이것부터 확인하세요
안녕하세요. AI 거버넌스 전문 기업 이로운앤컴퍼니 입니다.
ChatGPT 되나요, Claude 되나요, 영상 제작은요, 무슨 기능 있나요? 조직이 AI 도입을 비교할 때 흔히 이렇게 AI를 활용할 수 있는 기능의 개수부터 셉니다. 그런데 정작 조직 입장에서 훨씬 중요한 '기준'은 따로 있습니다.
이 글에서는 실제 있었던 보안 사고 사례와, 국내 기업들이 시행착오 끝에 찾은 그 '기준'을 소개합니다.
회사가 금지해도 직원들은 씁니다: 섀도우 AI
"AI, 어떻게 관리해야 하나요?" 저희가 고객분들과 일하면서 가장 자주 받는 질문입니다.
결론부터 말하자면, 회사가 AI 사용을 공식적으로 금지해도 직원들은 개인 계정으로 씁니다. 회사 자산으로, 회사 업무에, 회사 몰래 AI를 쓰는 이 현상을 섀도우 AI(Shadow AI)라고 부릅니다.
* 섀도우 AI?
조직의 IT 부서나 보안팀의 공식적인 승인 및 관리 감독 없이 직원들이 업무에 인공지능(AI) 도구를 사용하는 것을 의미합니다.
문제는 단순히 허가받지 않은 도구를 몰래 쓰는 수준이 아니라는 데 있습니다. 막을 수도 방치할 수도 없는 상태, 이것이 지금 많은 조직이 처한 딜레마입니다.
- 기획서, 계약서, 고객 리스트 등의 민감정보를 그대로 프롬프트에 붙여넣는 경우 (보안 문제)
- 퇴사자가 마지막까지 회사 자료를 개인 AI 계정에 남겨두는 경우 (관리 문제)
- 부서마다 제각각 AI를 쓰면서 누가, 뭘, 얼마나 쓰는지 파악되지 않는 경우 (운영 효율 문제)
삼성전자가 3년 만에 다시 AI를 들여온 이유
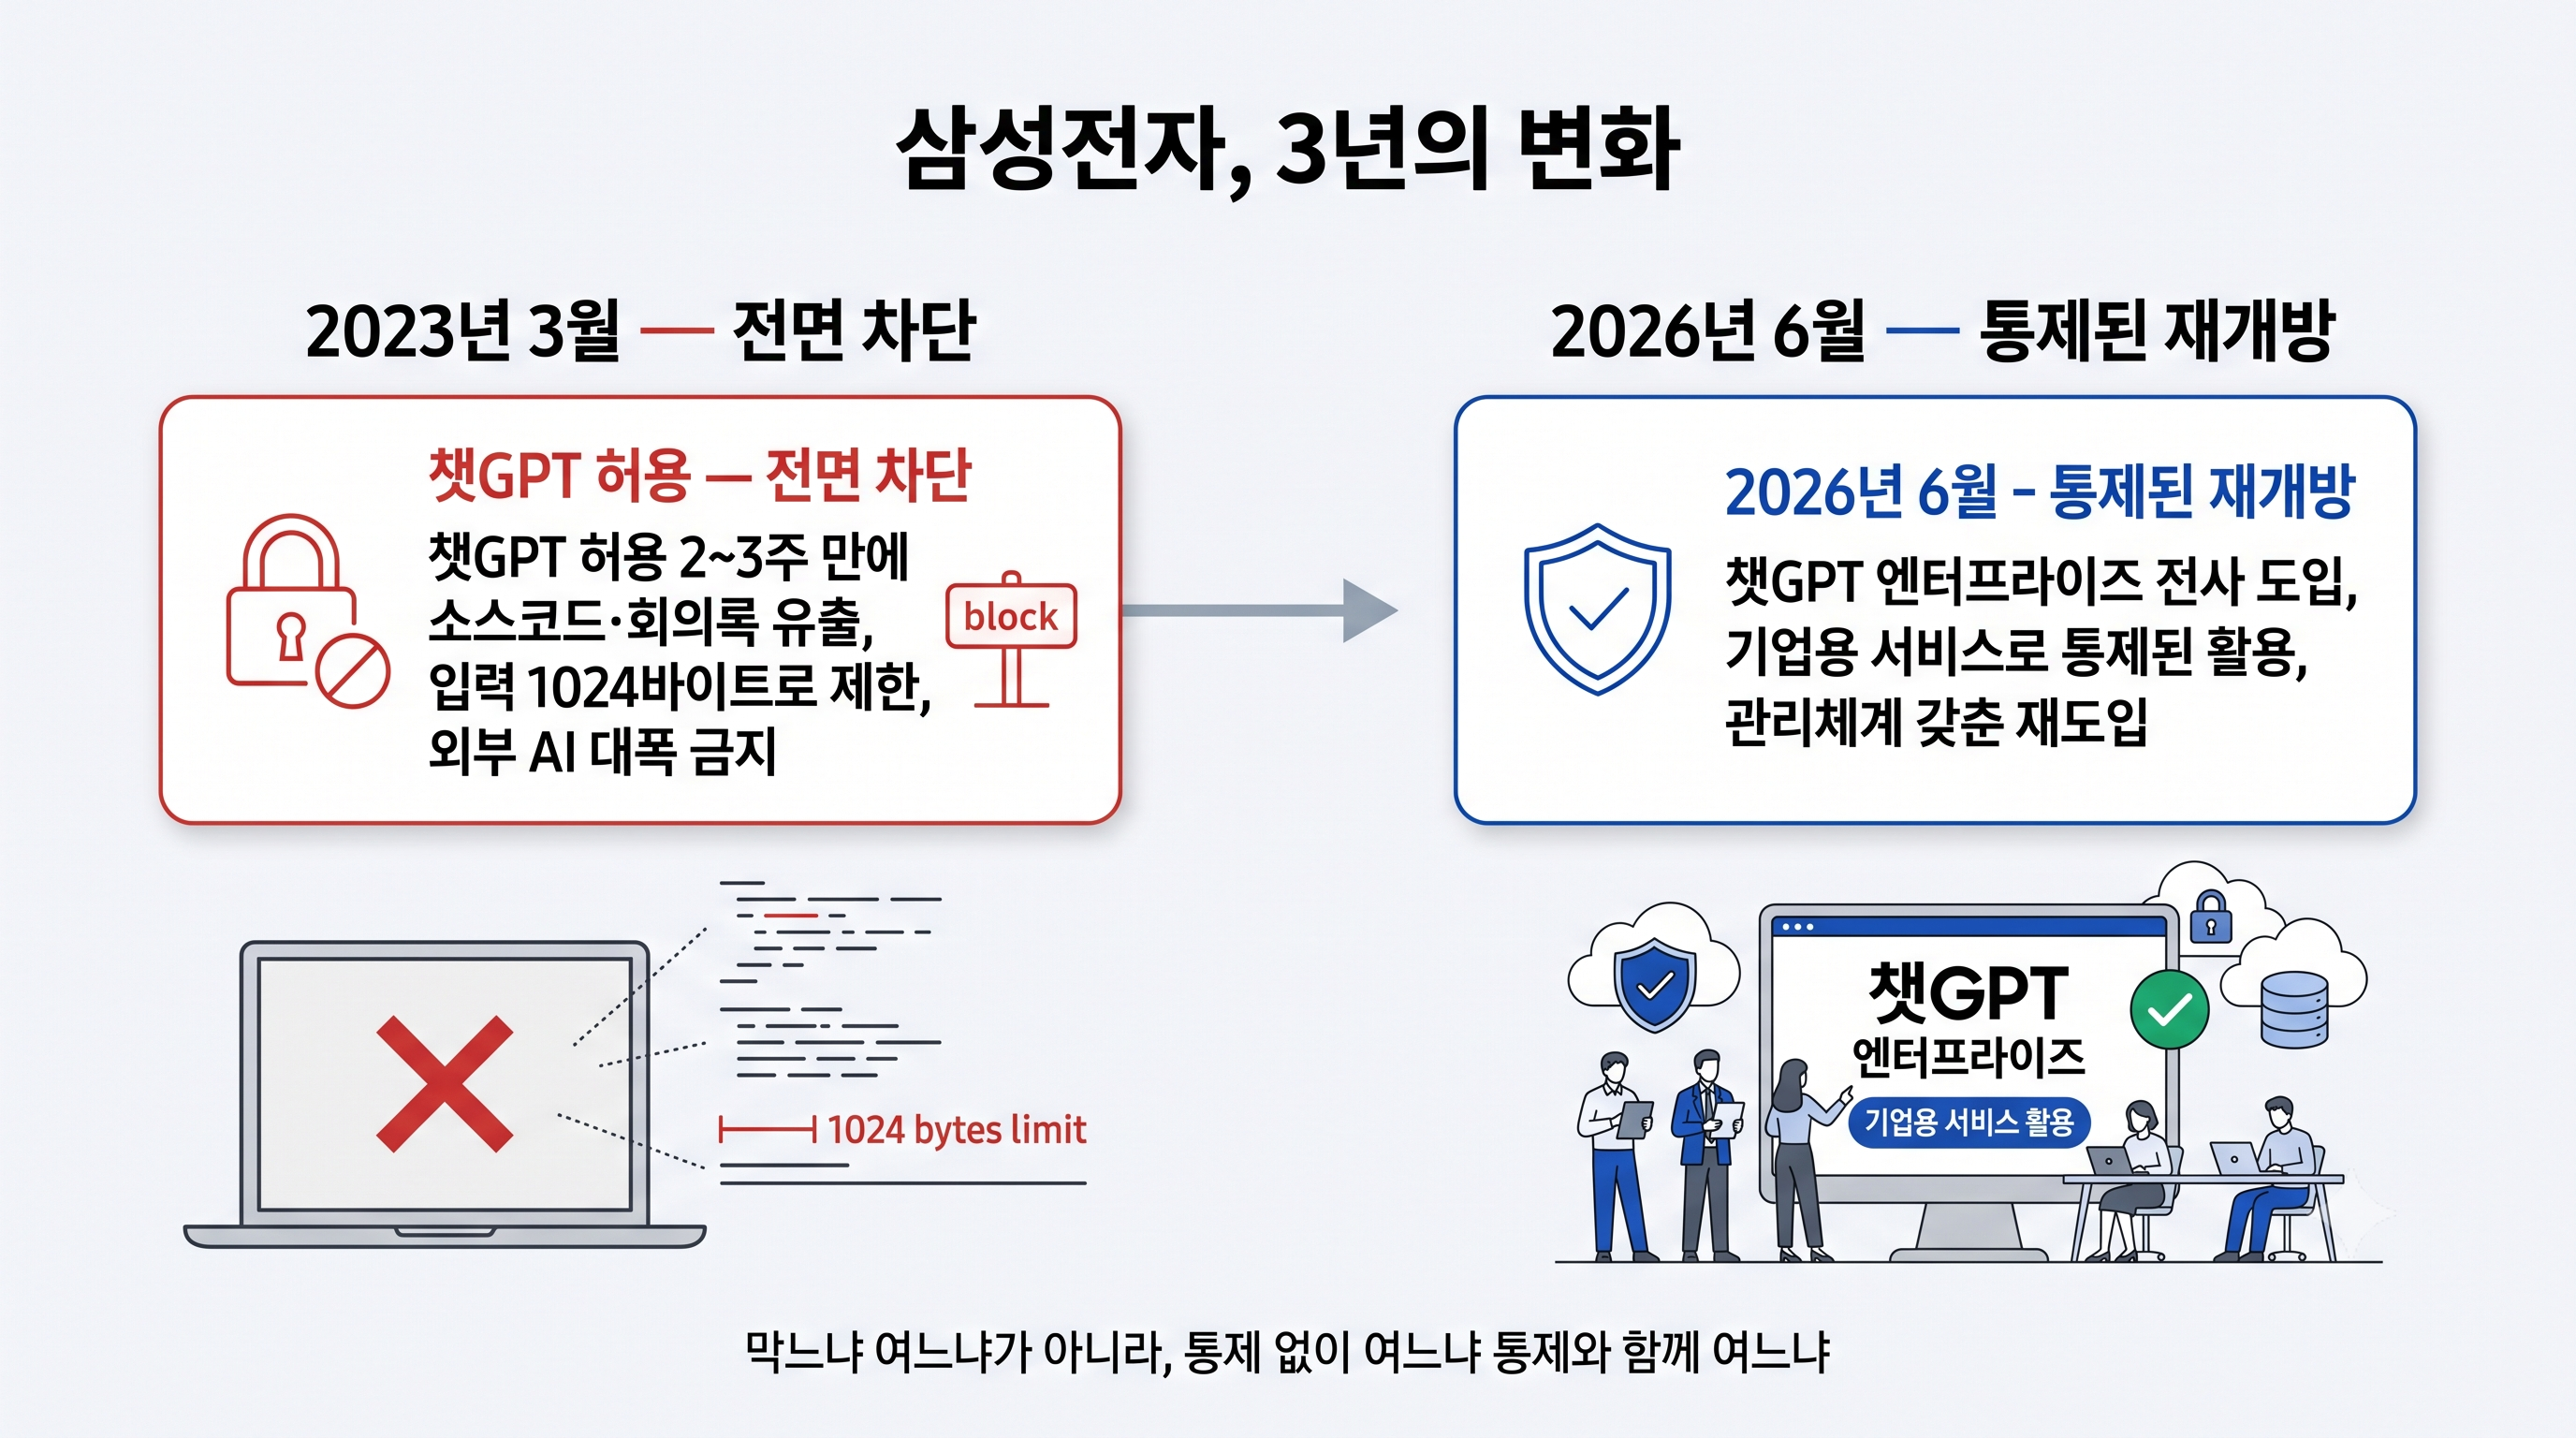
실제로 이런 일이 대기업에서도 벌어졌습니다. 2023년 3월, 삼성전자 DS부문에서 챗GPT 사용을 허용하자 직원들이 설비 소스코드와 회의 내용을 통째로 입력하는 일이 벌어졌고, 회사 기밀이 그대로 외부 서버로 넘어갔습니다. 이때 회사가 취한 조치는 "사내 정보 보안에 주의하고 사적인 내용을 입력하지 말라"는 공지뿐이었습니다. 결국 삼성전자는 입력을 1024바이트로 제한하는 조치를 내렸고, 외부 생성형 AI 사용을 대폭 제한했습니다.
출처: 이코노미스트(2023.3.30.) · 뉴스1(2023.5.2.)
제한에서 관리로 전환하다. 2026년 6월, 삼성전자는 이 결정을 뒤집었습니다. 챗GPT 엔터프라이즈를 한국과 글로벌 임직원 전체에 도입한다고 발표한 건데요. 3년 전엔 입력한 내용을 통제할 수 없어서 막았던 서비스가, 통제 가능한 형태로 돌아왔습니다.
출처: 아주경제(2026.7.23.)
이 사고, AI의 기능이 부족해서 벌어진 게 아닙니다. 회사가 통제하지 못했던 게 문제였습니다. 이 사례가 말해주는 건 "AI를 막느냐 vs 여느냐"가 아니라 "통제 없이 여느냐 vs 통제와 함께 여느냐"입니다. 삼성전자가 3년 만에 내린 결론은 'AI 차단' 에서 '관리형 활용'으로의 전환이었습니다.
AI 도입, 관리는 어떻게 해야 할까
한 조사에 따르면 685개 기업 가운데 37.1%가 AI를 실제 업무에 활용 중이고, 대기업 도입률은 65.1%였습니다(산업통상자원부 의뢰 조사, 2025).
숫자만 보면 많은 기업이 AI를 도입한 셈인데요. 관리 없이 도입만 한 기업들은 금방 벽에 부딪혔습니다. 도구는 이미 손에 쥐었는데, 그걸로 뭘 어떻게 굴릴지, 즉 운영과 관리가 더 어려운 숙제였던 거죠.
하지만 잘 쓰는 기업들은 달랐습니다. 조직 내에 AI가 어떻게 쓰이고 있는지 먼저 들여다봤습니다.
우아한형제들에선 AI가 검색창에서 동료로 진화했습니다. 단순 데이터 질의로 시작했다가 질문이 복잡해지면서 여러 에이전트가 협업하는 구조로 옮겨갔고, 실제로 팀 주간 회의가 사라졌습니다.
LG전자는 반대 방향에서 답을 찾았습니다. "무엇을 자동화하지 말아야 하는가"를 먼저 물었고, 회의 요약이나 반복 보고는 AI에 맡기되 동료 간 신뢰가 중요한 소통은 사람이 담당하게 했습니다.
"많이 쓴다"가 함정이었던 회사도 있습니다. 채널코퍼레이션은 코딩 에이전트를 토큰 사용 제한을 없애면서까지 전사적으로 확산시켰지만, 만든 도구 상당수를 정작 만든 사람조차 다시 쓰지 않는 상황을 겪었습니다. 평가 기준을 토큰 사용량에서 'AI로 낸 임팩트'로 바꾼 뒤 달라졌습니다.
출처: MIT 테크놀로지 리뷰 코리아(2026.7.7.)
이 회사들의 공통점은 하나입니다. AI를 얼마나 쓸지 판단하기 전에, 조직 내에서 지금 어떻게 쓰이고 있는지부터 들여다봤다는 겁니다. 이게 바로 AI 거버넌스의 출발점입니다.
AI 거버넌스, 대체 무슨 뜻인가요?
요즘 자주 보이는 말인데, 어렵게 느껴지실 수 있어요. 풀어보면 이렇습니다.
* AI 거버넌스?
조직이 AI를 안전하게 쓰는 방법을 정하고, 그대로 지키기 위한 사용 확인 · 통제하는 체계
저희 이로운앤컴퍼니는 이 AI 거버넌스를 세 축으로 설계하고 있습니다.
- 활용(Access) — 다양한 AI를, 다양한 업무에 쓸 수 있는가
- 보안(Security) — 민감정보가 AI에 입력되기 전에 미리 탐지 · 차단하는가
- 운영 효율(Operation) — 사용 이력이 투명하게 기록되고, 비용과 리스크가 관리되는가
AI를 도입하는 것과 AI 거버넌스를 갖추는 것은 확연히 다른 이야기입니다. 도구 하나를 들이는 게 아니라, 조직 전체가 AI를 안전하게 쓸 수 있는 체계를 만드는 일입니다. 이로운앤컴퍼니가 만들고 운영하는 세이프엑스(SAIFE X)는 바로 여기서 출발한 AI 거버넌스 플랫폼입니다.
세이프엑스: AI 활용, 보안, 운영 효율을 하나의 플랫폼에서
결국 업무를 위한 AI 도입 기준은 기능의 목록, 숫자가 되어서는 안됩니다. 우리 조직이 누가, 뭘, 얼마나, 어떻게 쓰고 있는지 파악할 수 있는가가 기준이 되어야 합니다.
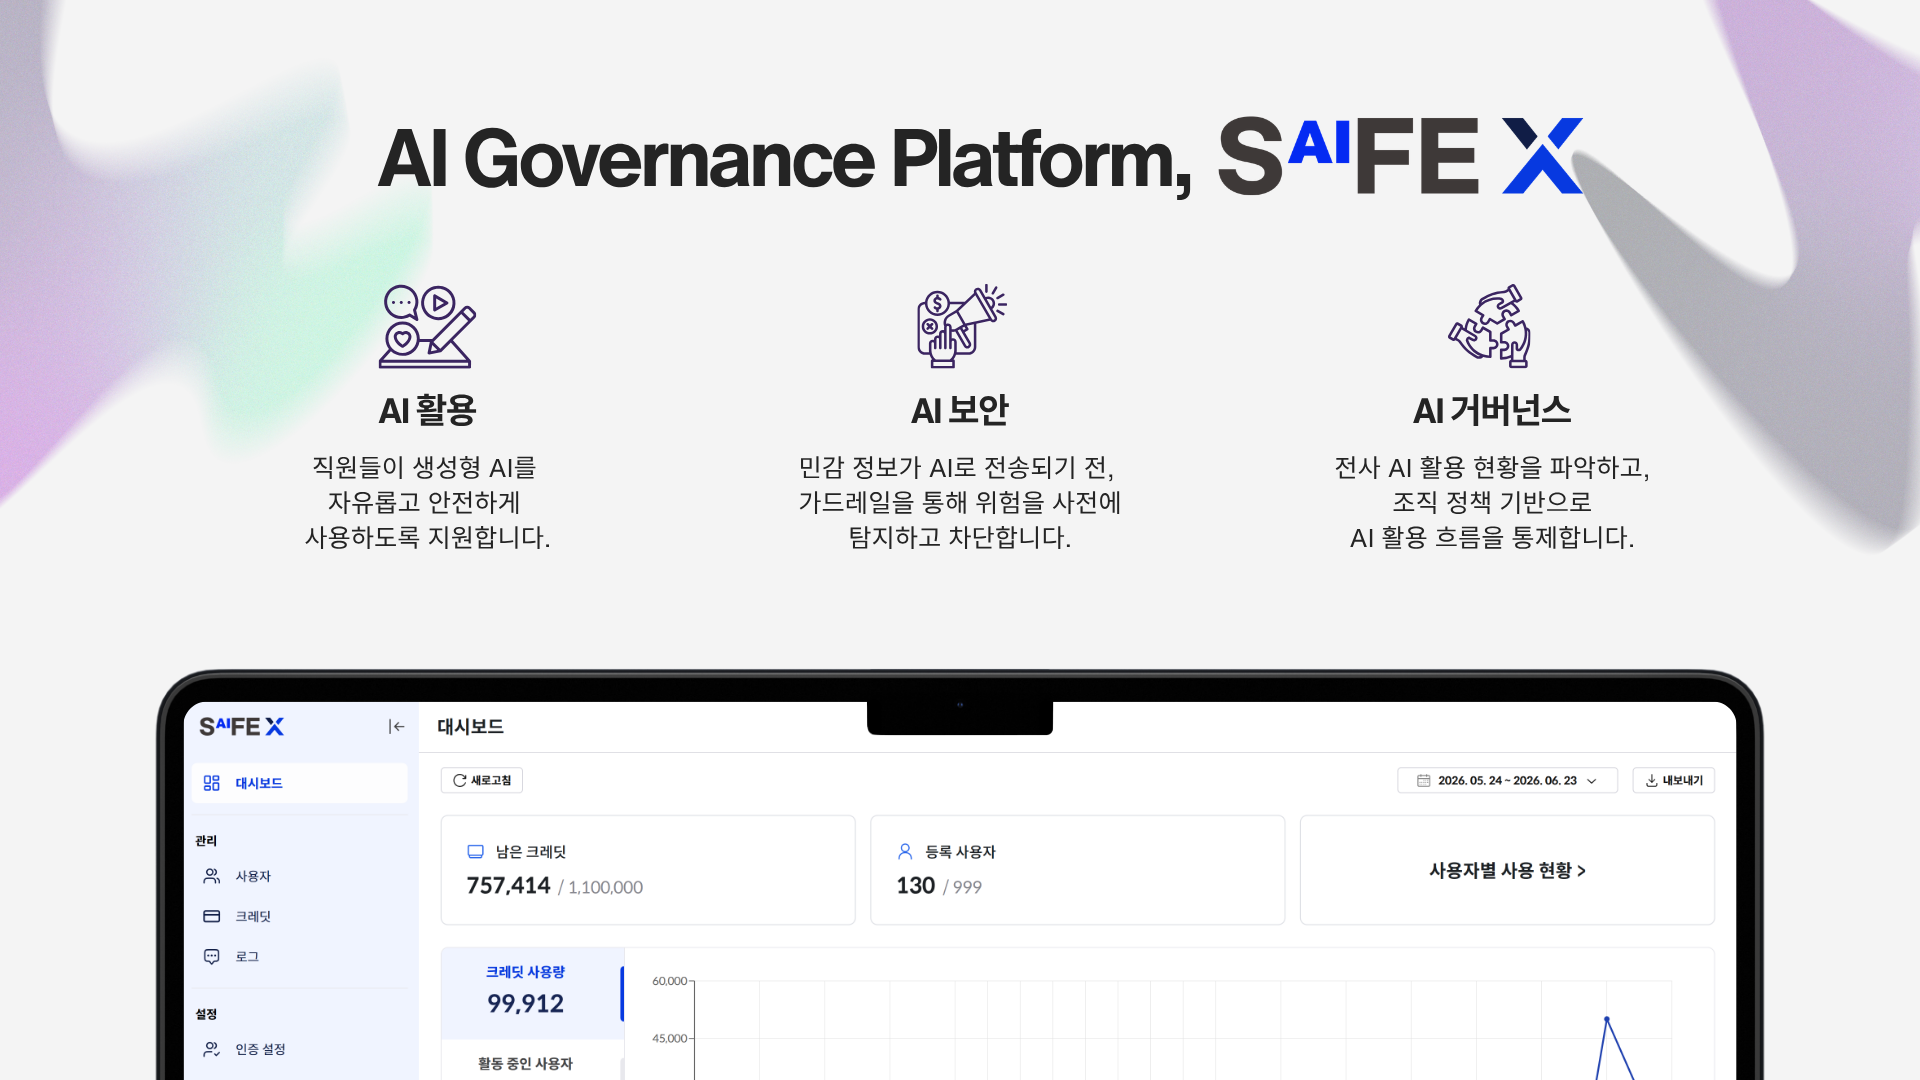
세이프엑스(SAIFE X)는 활용·보안·운영 효율이라는 AI 거버넌스의 세 가지 과제를 하나의 플랫폼에서 해결합니다. 조직이 안심하고 AI를 활용하며 혁신을 이르게 한다는 이로운앤컴퍼니의 비전을 가득 담았습니다.
1. AI 활용 — 통합 AI 워크스페이스
GPT·Claude·Gemini 같은 다양한 LLM을 한 화면에서 오갈 필요 없이 사용합니다. 업무 목적에 맞게 적합한 AI를 골라 쓰고, 검색·보고서·슬라이드·이미지 생성까지 한 번에 처리하는 슈퍼 에이전트 기능도 담겨 있습니다. 부서마다 다른 AI를 개인 계정으로 따로 쓰던 구조를, 하나의 업무 환경으로 모으는 게 출발점입니다.
2. AI 보안 — AI-DLP 보안 가드레일
기본 내장된 AI-DLP 가드레일을 조직의 정책에 맞게 설정합니다. 프롬프트나 첨부파일에 개인정보·민감정보가 포함되면 입력 단계에서 자동으로 탐지하고 차단합니다. 회사 데이터가 AI 모델 학습에 쓰이지 않는다는 점도 핵심입니다.
3. 운영 효율 — 거버넌스 컨트롤 타워
누가, 어떤 부서가, 어떤 모델을, 얼마나 썼는지 자동 집계되어 대시보드로 한눈에 확인할 수 있습니다. 모든 질의·응답은 물론 탐지·차단 여부까지 자동 저장되고 키워드로 검색되기 때문에, 감사 대응이나 경영평가 같은 점검이 와도 로그를 따로 취합할 필요가 없습니다. "그때 찾아서 제출하는 일"이 아니라 "이미 쌓여 있는 데이터를 보여주는 일"이 되는 거예요.
세이프엑스는 이런 조직과 함께 하고 있습니다
- 보안이 걱정되지만 섀도우 AI를 통제도 방치도 못하고 있는 기업
- 국정원 N2SF 등 보안 기준을 충족하면서 AI를 써야 하는 공공기관
- 학생·교직원의 AI 활용은 지원하되 연구·행정 자료 유출이 걱정되는 대학
세이프엑스는 모든 조직이 AI를 안심하고 쓰게 하는 안전한 AI 거버넌스 플랫폼입니다.
AI 도입 시, 반드시 확인해야 하는 체크리스트
AI 도입을 검토 중이라면, 우리 조직이 어떤 상황인지 간단하게 점검해보세요.
✓ 지금 직원들이 어떤 AI를, 어떤 계정으로 쓰고 있는지 파악되나요?
✓ 개인정보나 기밀이 AI에게 전송되기 전에 자동으로 걸러지나요?
✓ 부서·직원별 AI 사용 이력이 남고, 감사 요청 시 바로 증빙할 수 있나요?
✓ AI 도입·운영 비용이 부서마다 중복으로 지출되고 있진 않나요?
✓ 입력한 데이터가 외부 모델 학습에 쓰이지 않는다는 게 확인됐나요?
여기서 하나라도 "모르겠다", "아니다"라는 답이 나오셨나요? 그렇다면 지금 필요한 건 AI 도구 하나를 더 늘리는 게 아니라, 이미 쓰고 있는 AI를 안전하게 관리하는 체계일 가능성이 큽니다.
AI를 안 쓰는 게 리스크인 시대
AI 도입을 고려할 때, 이제 질문은 "AI를 도입할까 말까"가 아니라 "어떻게 안전하게, 통제 가능한 방식으로 쓸까"로 바뀌고 있습니다.
기능이 많을수록 좋은 AI 플랫폼이라는 생각, 개인이 쓰는 AI라면 맞을 수 있습니다.
하지만 업무용 AI의 기준은 달라야합니다. 프롬프트에 뭐가 들어가는지, 누가 뭘 쓰고 있는지 볼 수 없다면, 기능이 아무리 많아도 그 자체가 리스크입니다.
세이프엑스는 그 답을 여러 도구를 따로 붙이는 방식이 아니라, 하나의 플랫폼 안에서 활용과 보안을 함께 설계하는 방식으로 제시합니다.
우리 조직에 맞는 도입 방식이 궁금하시다면, 이로운앤컴퍼니에 문의해보시는 걸 추천드립니다.
| ✓ | AI 활용은 다양하게 — 흩어진 AI 도구, 하나의 워크스페이스로 통합 |
| ✓ | 정보는 안전하게 — 국정원 보안 기준(N2SF)에 부합하는 AI-DLP |
| ✓ | 관리는 한눈에 — 로그·대시보드 기반 감사·경영평가 자동화 |
| ✓ | 도입은 빠르게 — SaaS 즉시 도입, GS인증 1등급, 조달청 디지털서비스몰 등록 |
자주 묻는 질문
Q. 섀도우 AI란 무엇인가요?
조직의 IT 부서나 보안팀의 공식 승인 없이 직원들이 개인 계정으로 생성형 AI를 업무에 사용하는 것을 말합니다. 회사 자산과 회사 업무에 쓰이지만 관리 밖에 있다는 게 핵심입니다.
Q. 세이프엑스의 AI-DLP는 어떻게 작동하나요?
프롬프트나 첨부파일에 개인정보·기밀정보가 포함되어 있는지 입력 단계에서 자동으로 탐지하고, 외부 AI 모델에 도달하기 전에 차단합니다. 사후 감지가 아니라 사전 차단 방식입니다. 안전장치를 우회하려는 제일브레이크(Jailbreak) 시도나 프롬프트 인젝션도 같은 방식으로 탐지·차단 대상에 포함됩니다.
Q. AI를 도입하는 것과 AI 거버넌스를 갖추는 것은 뭐가 다른가요?
AI 도입은 도구 하나를 들이는 일이고, AI 거버넌스는 그 도구를 조직 전체가 안전하게, 통제된 방식으로 활용할 수 있는 체계를 만드는 일입니다. 세이프엑스를 도입한다는 것은 AI의 활용, 보안, 운영 효율을 하나의 플랫폼에서 해결하는 AI 거버넌스를 갖춘 플랫폼을 도입한다는 의미입니다.
Q. 세이프엑스는 공공기관이나 대학에서도 쓸 수 있나요?
네, 물론입니다. 국정원 N2SF 등 공공 보안 기준을 충족해야 하는 공공기관과 교육부 정책을 준수해야 하는 대학을 위한 AI 통합 거버넌스 플랫폼입니다.
참고 자료
AI 활용 · 보안 · 운영 효율을 하나의 플랫폼에서,
AI 거버넌스 플랫폼 세이프엑스

AI 도입 기준, 기능 개수 말고 이것부터 확인하세요
안녕하세요. AI 거버넌스 전문 기업 이로운앤컴퍼니 입니다.
ChatGPT 되나요, Claude 되나요, 영상 제작은요, 무슨 기능 있나요? 조직이 AI 도입을 비교할 때 흔히 이렇게 AI를 활용할 수 있는 기능의 개수부터 셉니다. 그런데 정작 조직 입장에서 훨씬 중요한 '기준'은 따로 있습니다.
이 글에서는 실제 있었던 보안 사고 사례와, 국내 기업들이 시행착오 끝에 찾은 그 '기준'을 소개합니다.
목차
회사가 금지해도 직원들은 씁니다: 섀도우 AI
"AI, 어떻게 관리해야 하나요?" 저희가 고객분들과 일하면서 가장 자주 받는 질문입니다.
결론부터 말하자면, 회사가 AI 사용을 공식적으로 금지해도 직원들은 개인 계정으로 씁니다. 회사 자산으로, 회사 업무에, 회사 몰래 AI를 쓰는 이 현상을 섀도우 AI(Shadow AI)라고 부릅니다.
* 섀도우 AI?
조직의 IT 부서나 보안팀의 공식적인 승인 및 관리 감독 없이 직원들이 업무에 인공지능(AI) 도구를 사용하는 것을 의미합니다.
문제는 단순히 허가받지 않은 도구를 몰래 쓰는 수준이 아니라는 데 있습니다. 막을 수도 방치할 수도 없는 상태, 이것이 지금 많은 조직이 처한 딜레마입니다.
삼성전자가 3년 만에 다시 AI를 들여온 이유
실제로 이런 일이 대기업에서도 벌어졌습니다. 2023년 3월, 삼성전자 DS부문에서 챗GPT 사용을 허용하자 직원들이 설비 소스코드와 회의 내용을 통째로 입력하는 일이 벌어졌고, 회사 기밀이 그대로 외부 서버로 넘어갔습니다. 이때 회사가 취한 조치는 "사내 정보 보안에 주의하고 사적인 내용을 입력하지 말라"는 공지뿐이었습니다. 결국 삼성전자는 입력을 1024바이트로 제한하는 조치를 내렸고, 외부 생성형 AI 사용을 대폭 제한했습니다.
출처: 이코노미스트(2023.3.30.) · 뉴스1(2023.5.2.)
제한에서 관리로 전환하다. 2026년 6월, 삼성전자는 이 결정을 뒤집었습니다. 챗GPT 엔터프라이즈를 한국과 글로벌 임직원 전체에 도입한다고 발표한 건데요. 3년 전엔 입력한 내용을 통제할 수 없어서 막았던 서비스가, 통제 가능한 형태로 돌아왔습니다.
출처: 아주경제(2026.7.23.)
이 사고, AI의 기능이 부족해서 벌어진 게 아닙니다. 회사가 통제하지 못했던 게 문제였습니다. 이 사례가 말해주는 건 "AI를 막느냐 vs 여느냐"가 아니라 "통제 없이 여느냐 vs 통제와 함께 여느냐"입니다. 삼성전자가 3년 만에 내린 결론은 'AI 차단' 에서 '관리형 활용'으로의 전환이었습니다.
AI 도입, 관리는 어떻게 해야 할까
한 조사에 따르면 685개 기업 가운데 37.1%가 AI를 실제 업무에 활용 중이고, 대기업 도입률은 65.1%였습니다(산업통상자원부 의뢰 조사, 2025).
숫자만 보면 많은 기업이 AI를 도입한 셈인데요. 관리 없이 도입만 한 기업들은 금방 벽에 부딪혔습니다. 도구는 이미 손에 쥐었는데, 그걸로 뭘 어떻게 굴릴지, 즉 운영과 관리가 더 어려운 숙제였던 거죠.
하지만 잘 쓰는 기업들은 달랐습니다. 조직 내에 AI가 어떻게 쓰이고 있는지 먼저 들여다봤습니다.
우아한형제들에선 AI가 검색창에서 동료로 진화했습니다. 단순 데이터 질의로 시작했다가 질문이 복잡해지면서 여러 에이전트가 협업하는 구조로 옮겨갔고, 실제로 팀 주간 회의가 사라졌습니다.
LG전자는 반대 방향에서 답을 찾았습니다. "무엇을 자동화하지 말아야 하는가"를 먼저 물었고, 회의 요약이나 반복 보고는 AI에 맡기되 동료 간 신뢰가 중요한 소통은 사람이 담당하게 했습니다.
"많이 쓴다"가 함정이었던 회사도 있습니다. 채널코퍼레이션은 코딩 에이전트를 토큰 사용 제한을 없애면서까지 전사적으로 확산시켰지만, 만든 도구 상당수를 정작 만든 사람조차 다시 쓰지 않는 상황을 겪었습니다. 평가 기준을 토큰 사용량에서 'AI로 낸 임팩트'로 바꾼 뒤 달라졌습니다.
출처: MIT 테크놀로지 리뷰 코리아(2026.7.7.)
이 회사들의 공통점은 하나입니다. AI를 얼마나 쓸지 판단하기 전에, 조직 내에서 지금 어떻게 쓰이고 있는지부터 들여다봤다는 겁니다. 이게 바로 AI 거버넌스의 출발점입니다.
AI 거버넌스, 대체 무슨 뜻인가요?
요즘 자주 보이는 말인데, 어렵게 느껴지실 수 있어요. 풀어보면 이렇습니다.
* AI 거버넌스?
조직이 AI를 안전하게 쓰는 방법을 정하고, 그대로 지키기 위한 사용 확인 · 통제하는 체계
저희 이로운앤컴퍼니는 이 AI 거버넌스를 세 축으로 설계하고 있습니다.
AI를 도입하는 것과 AI 거버넌스를 갖추는 것은 확연히 다른 이야기입니다. 도구 하나를 들이는 게 아니라, 조직 전체가 AI를 안전하게 쓸 수 있는 체계를 만드는 일입니다. 이로운앤컴퍼니가 만들고 운영하는 세이프엑스(SAIFE X)는 바로 여기서 출발한 AI 거버넌스 플랫폼입니다.
세이프엑스: AI 활용, 보안, 운영 효율을 하나의 플랫폼에서
결국 업무를 위한 AI 도입 기준은 기능의 목록, 숫자가 되어서는 안됩니다. 우리 조직이 누가, 뭘, 얼마나, 어떻게 쓰고 있는지 파악할 수 있는가가 기준이 되어야 합니다.
세이프엑스(SAIFE X)는 활용·보안·운영 효율이라는 AI 거버넌스의 세 가지 과제를 하나의 플랫폼에서 해결합니다. 조직이 안심하고 AI를 활용하며 혁신을 이르게 한다는 이로운앤컴퍼니의 비전을 가득 담았습니다.
1. AI 활용 — 통합 AI 워크스페이스
GPT·Claude·Gemini 같은 다양한 LLM을 한 화면에서 오갈 필요 없이 사용합니다. 업무 목적에 맞게 적합한 AI를 골라 쓰고, 검색·보고서·슬라이드·이미지 생성까지 한 번에 처리하는 슈퍼 에이전트 기능도 담겨 있습니다. 부서마다 다른 AI를 개인 계정으로 따로 쓰던 구조를, 하나의 업무 환경으로 모으는 게 출발점입니다.
2. AI 보안 — AI-DLP 보안 가드레일
기본 내장된 AI-DLP 가드레일을 조직의 정책에 맞게 설정합니다. 프롬프트나 첨부파일에 개인정보·민감정보가 포함되면 입력 단계에서 자동으로 탐지하고 차단합니다. 회사 데이터가 AI 모델 학습에 쓰이지 않는다는 점도 핵심입니다.
3. 운영 효율 — 거버넌스 컨트롤 타워
누가, 어떤 부서가, 어떤 모델을, 얼마나 썼는지 자동 집계되어 대시보드로 한눈에 확인할 수 있습니다. 모든 질의·응답은 물론 탐지·차단 여부까지 자동 저장되고 키워드로 검색되기 때문에, 감사 대응이나 경영평가 같은 점검이 와도 로그를 따로 취합할 필요가 없습니다. "그때 찾아서 제출하는 일"이 아니라 "이미 쌓여 있는 데이터를 보여주는 일"이 되는 거예요.
세이프엑스가 궁금하다면, 소개자료로 먼저 확인해보세요
세이프엑스 소개자료 신청하기세이프엑스는 이런 조직과 함께 하고 있습니다
세이프엑스는 모든 조직이 AI를 안심하고 쓰게 하는 안전한 AI 거버넌스 플랫폼입니다.
AI 도입 시, 반드시 확인해야 하는 체크리스트
AI 도입을 검토 중이라면, 우리 조직이 어떤 상황인지 간단하게 점검해보세요.
여기서 하나라도 "모르겠다", "아니다"라는 답이 나오셨나요? 그렇다면 지금 필요한 건 AI 도구 하나를 더 늘리는 게 아니라, 이미 쓰고 있는 AI를 안전하게 관리하는 체계일 가능성이 큽니다.
AI를 안 쓰는 게 리스크인 시대
AI 도입을 고려할 때, 이제 질문은 "AI를 도입할까 말까"가 아니라 "어떻게 안전하게, 통제 가능한 방식으로 쓸까"로 바뀌고 있습니다.
기능이 많을수록 좋은 AI 플랫폼이라는 생각, 개인이 쓰는 AI라면 맞을 수 있습니다.
하지만 업무용 AI의 기준은 달라야합니다. 프롬프트에 뭐가 들어가는지, 누가 뭘 쓰고 있는지 볼 수 없다면, 기능이 아무리 많아도 그 자체가 리스크입니다.
세이프엑스는 그 답을 여러 도구를 따로 붙이는 방식이 아니라, 하나의 플랫폼 안에서 활용과 보안을 함께 설계하는 방식으로 제시합니다.
우리 조직에 맞는 도입 방식이 궁금하시다면, 이로운앤컴퍼니에 문의해보시는 걸 추천드립니다.
자주 묻는 질문
Q. 섀도우 AI란 무엇인가요?
조직의 IT 부서나 보안팀의 공식 승인 없이 직원들이 개인 계정으로 생성형 AI를 업무에 사용하는 것을 말합니다. 회사 자산과 회사 업무에 쓰이지만 관리 밖에 있다는 게 핵심입니다.
Q. 세이프엑스의 AI-DLP는 어떻게 작동하나요?
프롬프트나 첨부파일에 개인정보·기밀정보가 포함되어 있는지 입력 단계에서 자동으로 탐지하고, 외부 AI 모델에 도달하기 전에 차단합니다. 사후 감지가 아니라 사전 차단 방식입니다. 안전장치를 우회하려는 제일브레이크(Jailbreak) 시도나 프롬프트 인젝션도 같은 방식으로 탐지·차단 대상에 포함됩니다.
Q. AI를 도입하는 것과 AI 거버넌스를 갖추는 것은 뭐가 다른가요?
AI 도입은 도구 하나를 들이는 일이고, AI 거버넌스는 그 도구를 조직 전체가 안전하게, 통제된 방식으로 활용할 수 있는 체계를 만드는 일입니다. 세이프엑스를 도입한다는 것은 AI의 활용, 보안, 운영 효율을 하나의 플랫폼에서 해결하는 AI 거버넌스를 갖춘 플랫폼을 도입한다는 의미입니다.
Q. 세이프엑스는 공공기관이나 대학에서도 쓸 수 있나요?
네, 물론입니다. 국정원 N2SF 등 공공 보안 기준을 충족해야 하는 공공기관과 교육부 정책을 준수해야 하는 대학을 위한 AI 통합 거버넌스 플랫폼입니다.
참고 자료
AI 활용 · 보안 · 운영 효율을 하나의 플랫폼에서,
AI 거버넌스 플랫폼 세이프엑스